Gobierna tu flota de sensores Suricata desde un solo lugar
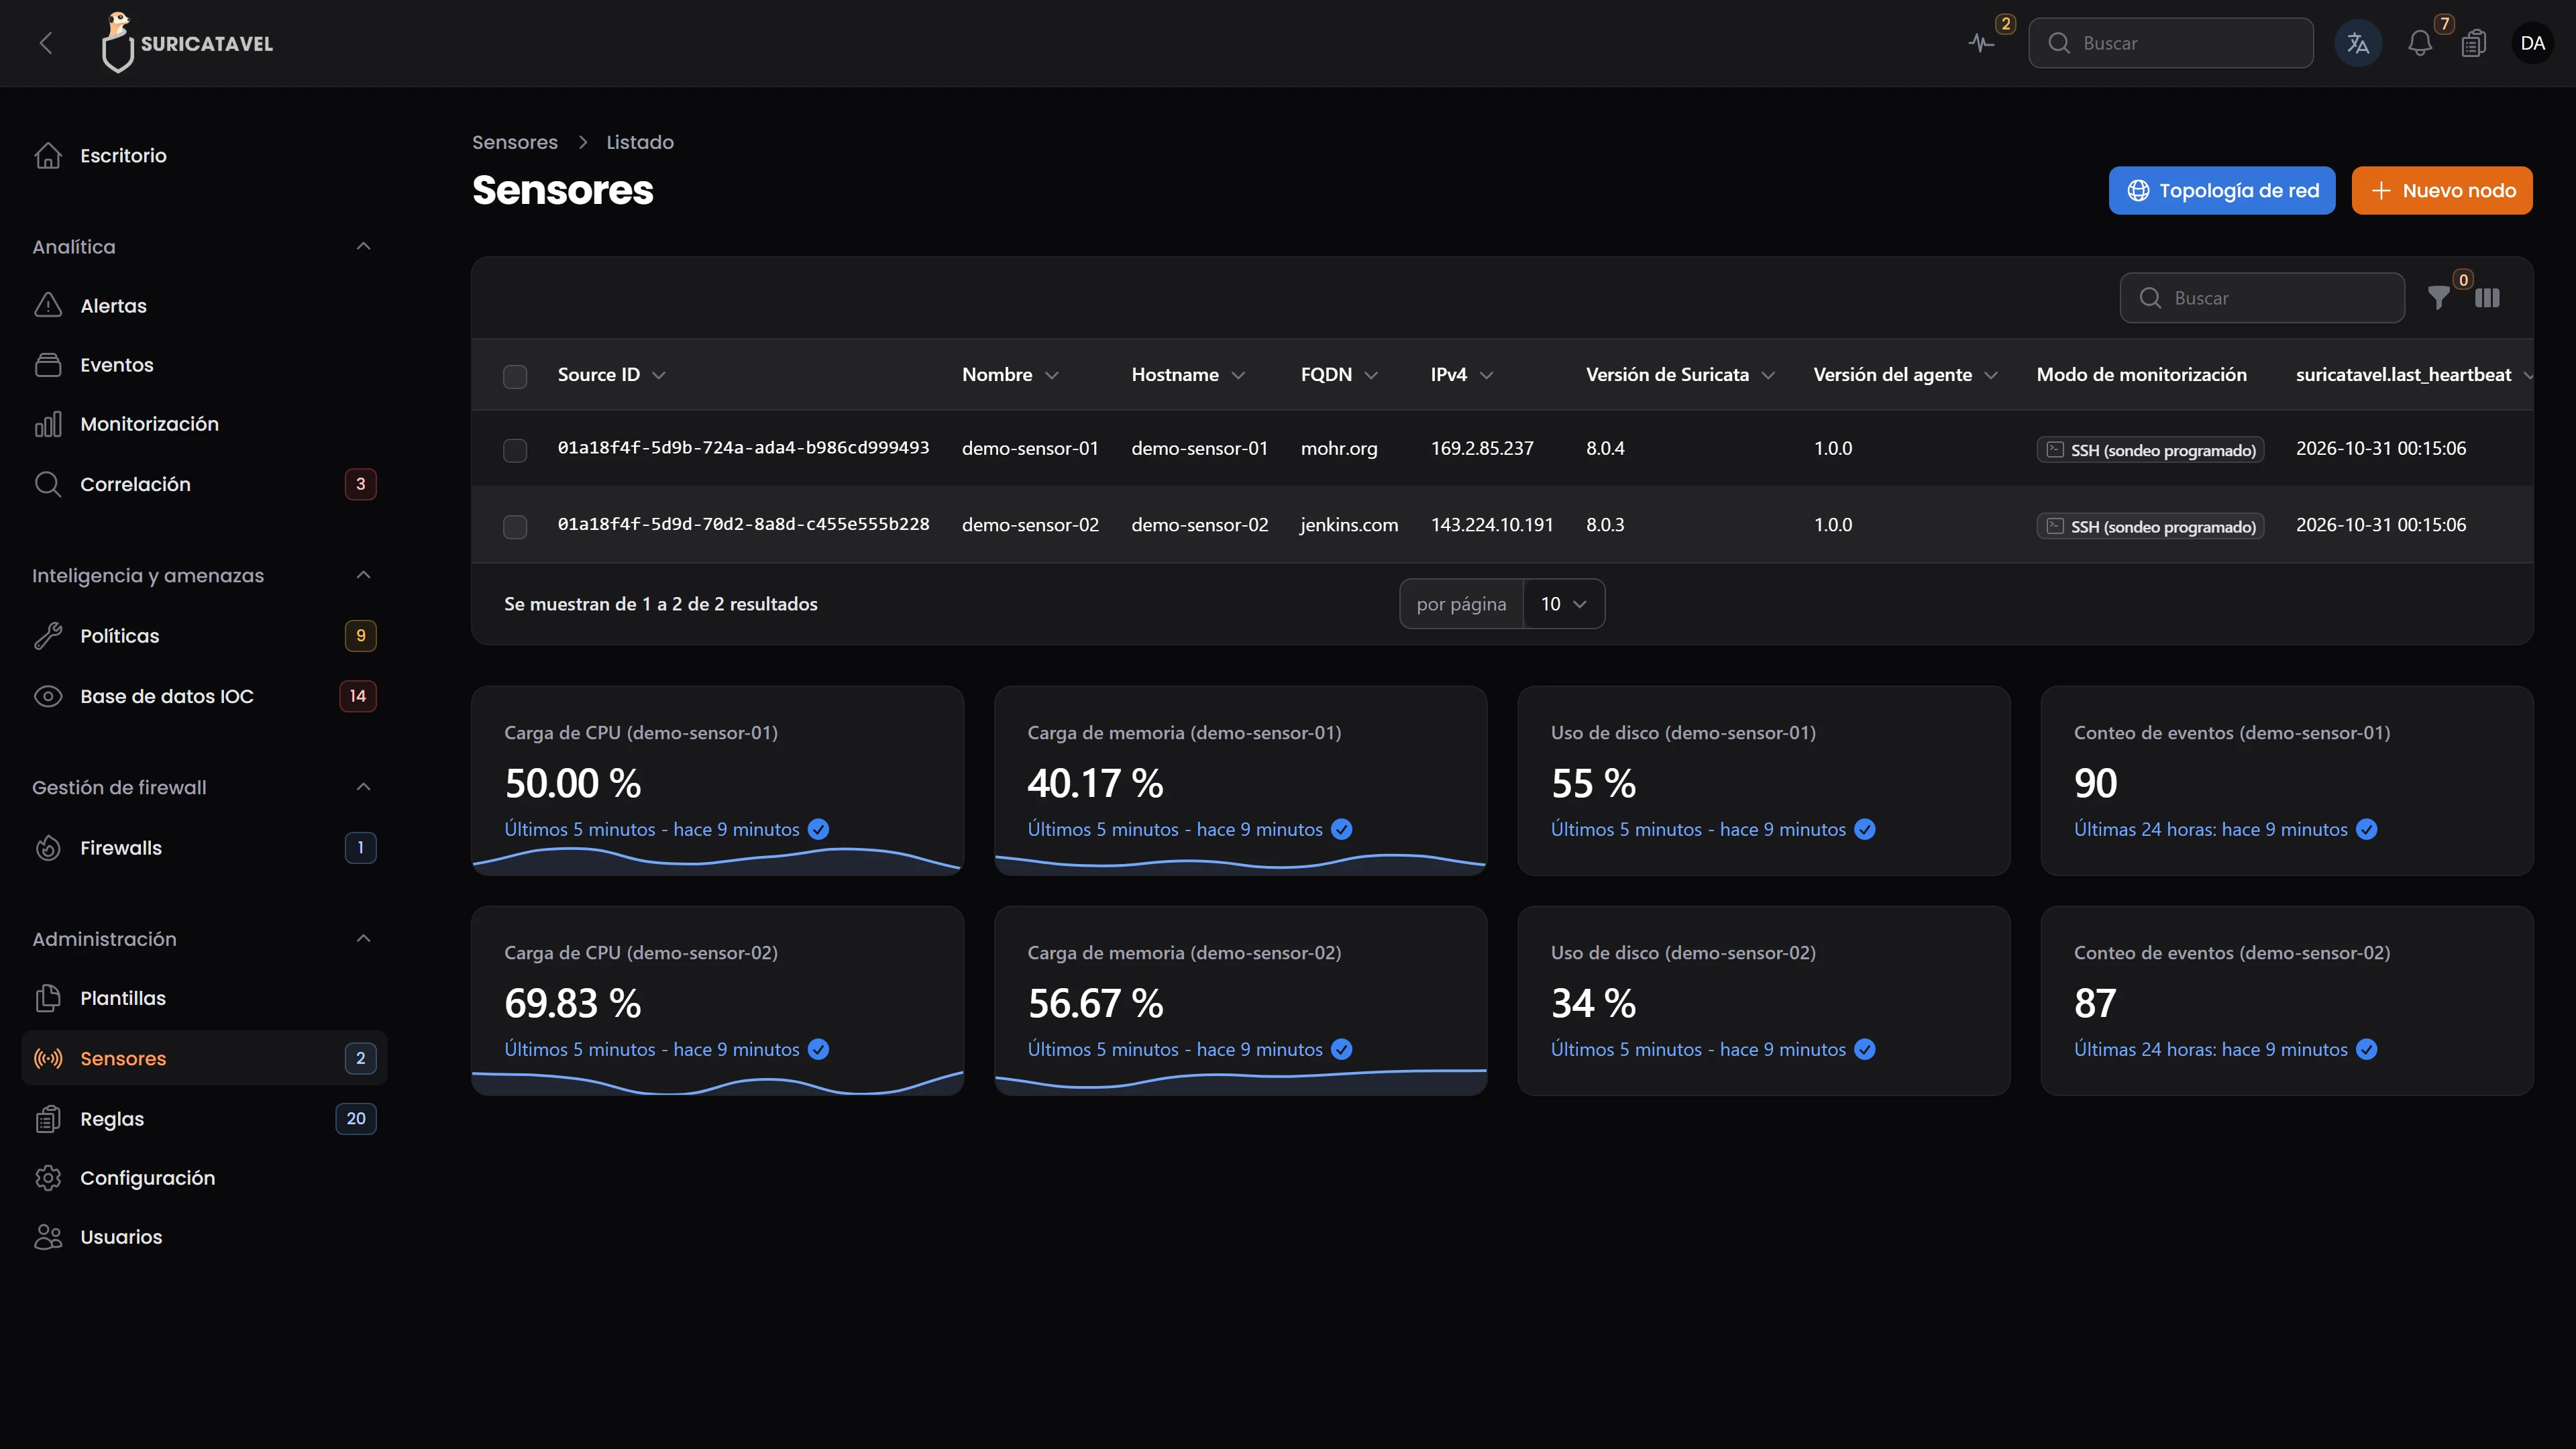
Supervisa el volumen de tráfico de red, eventos por segundo y alertas críticas disparadas en toda la infraestructura.
Telemetría centralizada • Métricas en vivo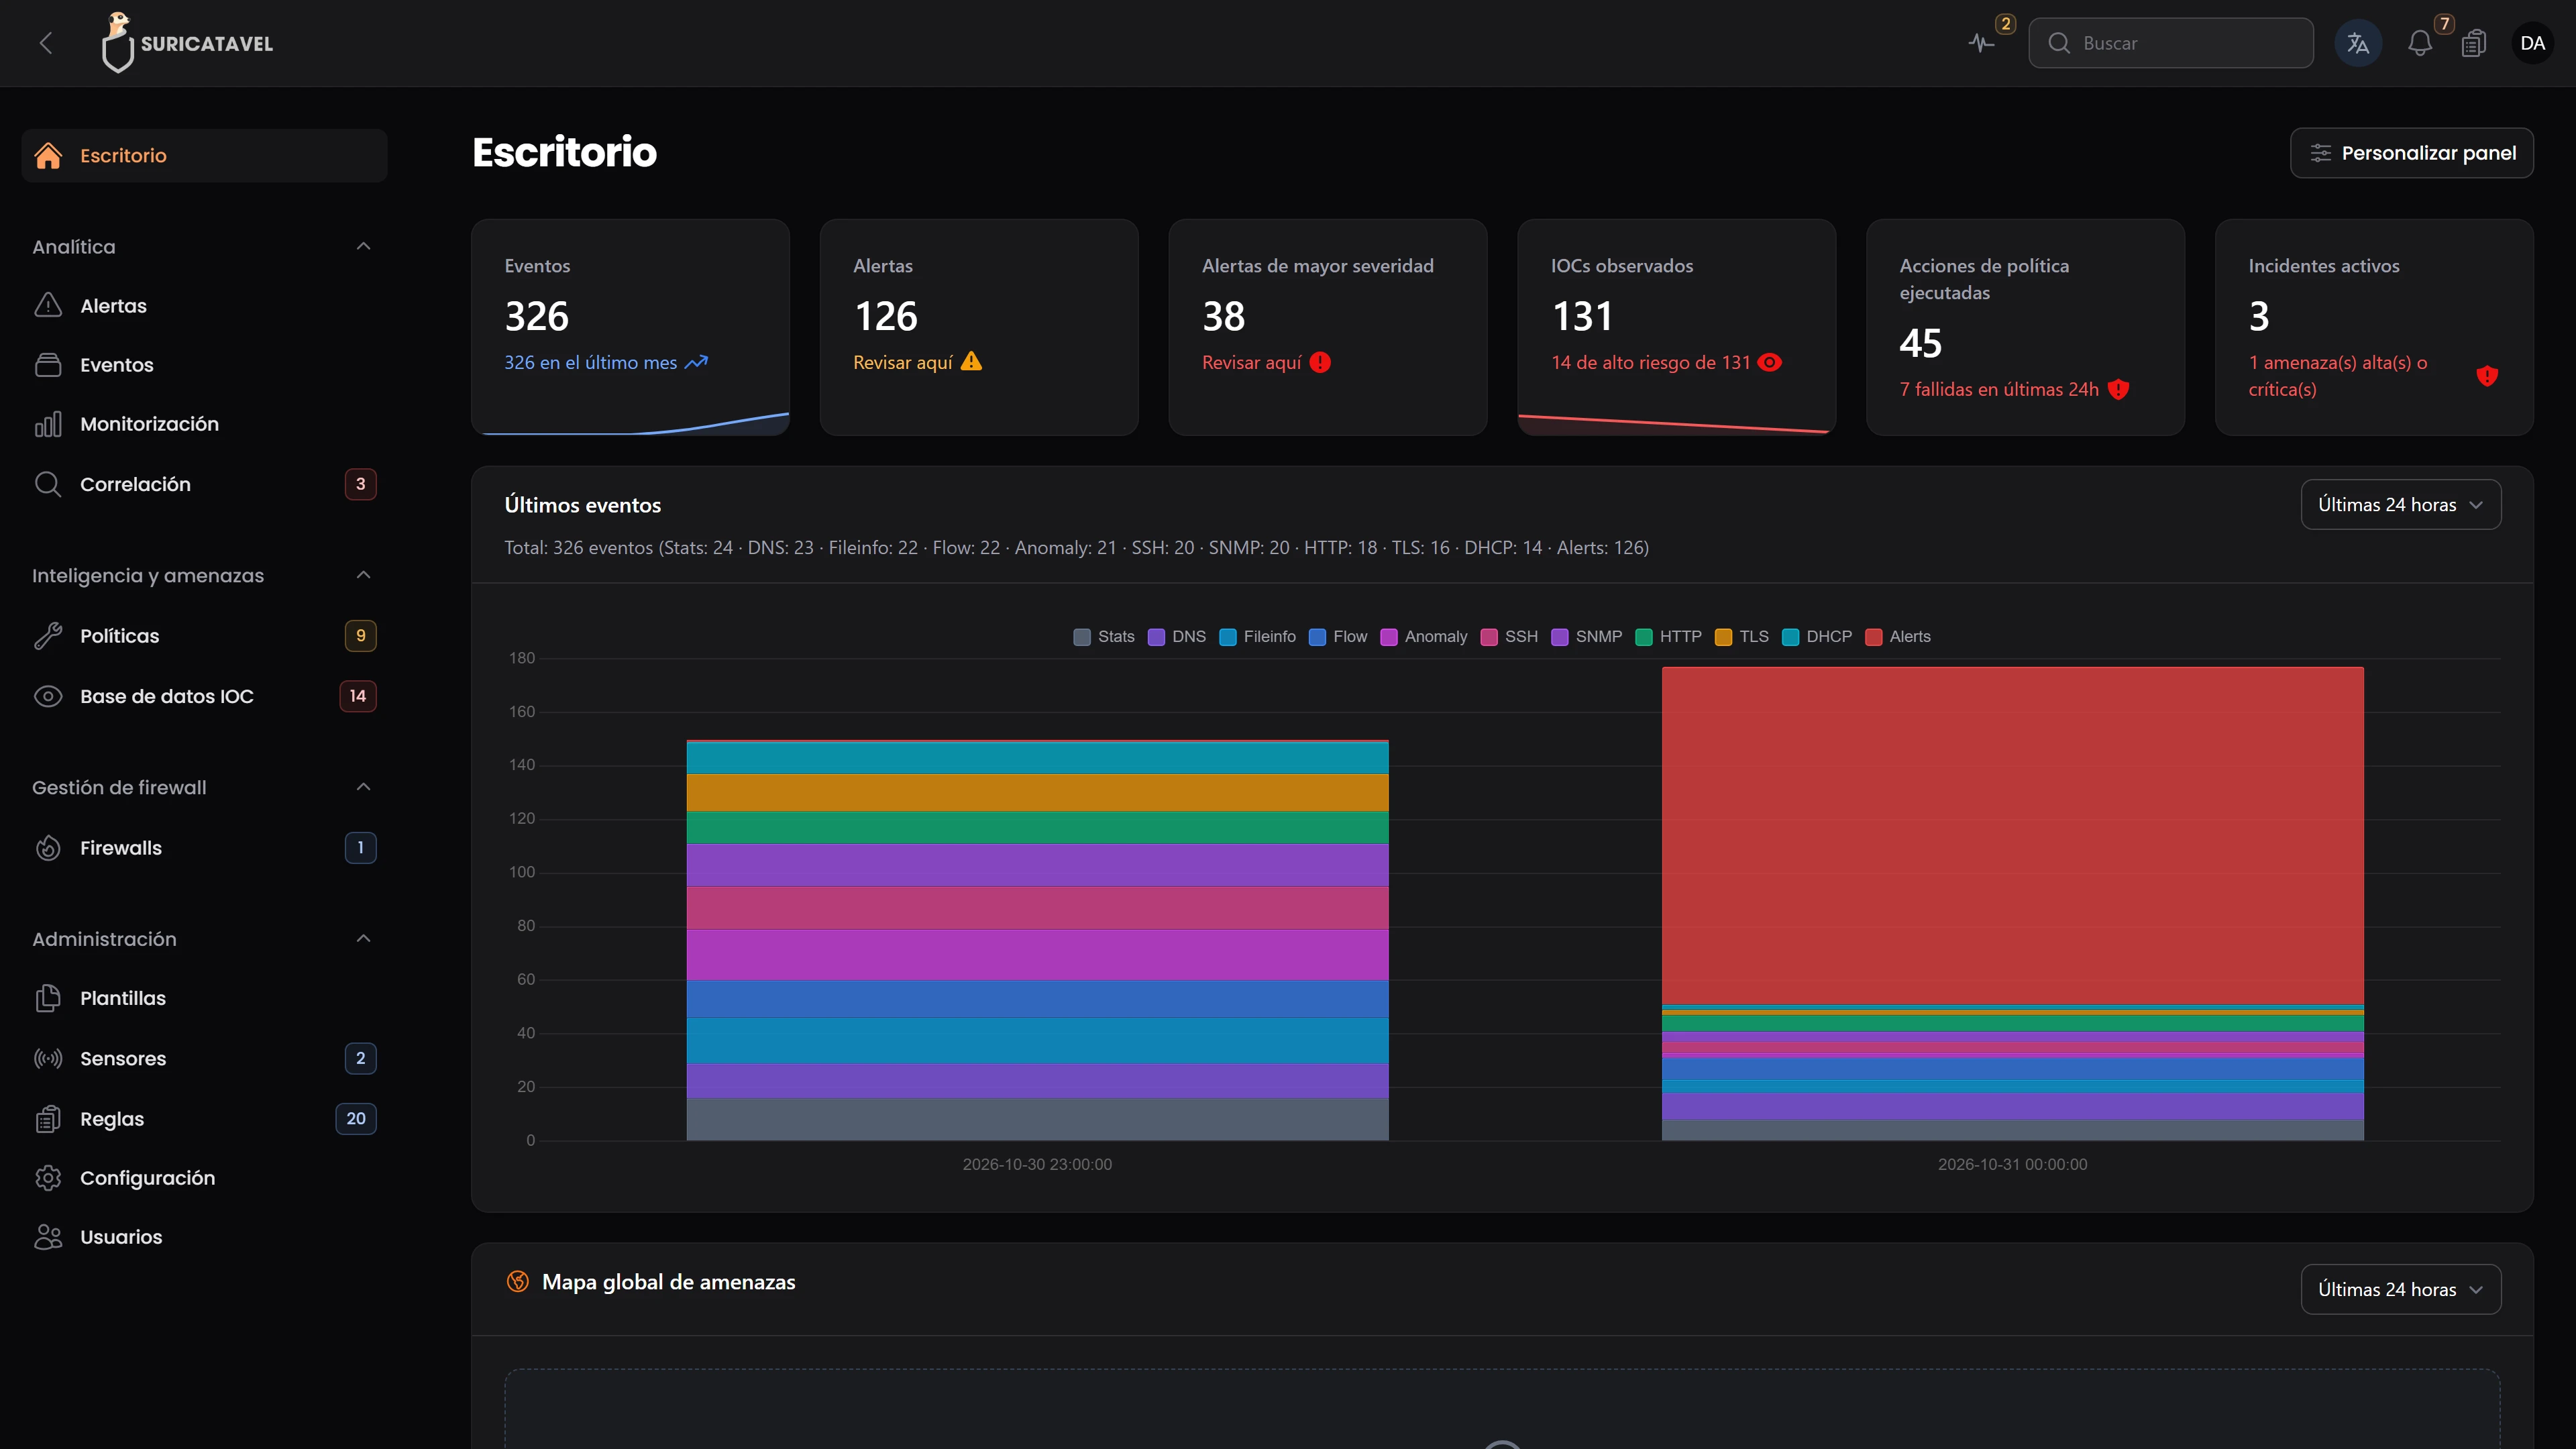
Flujo de datos y arquitectura distribuida
Transporte continuo de telemetría desde los sensores periféricos hasta la toma de decisiones y respuesta perimetral en tiempo real.
Captura y lectura local
Suricata inspecciona el tráfico de red mientras el agente lee continuamente los eventos EVE JSON con cola SQLite local tolerante a caídas.
Transporte asíncrono
Transmisión eficiente y cifrada hacia el nodo central mediante Apache Kafka o HTTP con soporte de reintentos exponenciales.
Correlación y contexto
El motor central agrupa alertas en incidentes y las enriquece al vuelo con bases de datos IOC y técnicas de MITRE ATT&CK.
Respuesta y exportación
Ejecución de bloqueos dinámicos en cortafuegos perimetrales (nftables, pfSense, OPNsense) y reenvío fluido a tu SIEM.
De la captura de paquetes a la contención perimetral
Suricatavel conecta tus sensores de red con fuentes de inteligencia y cortafuegos para agilizar la detección y mitigación de amenazas.
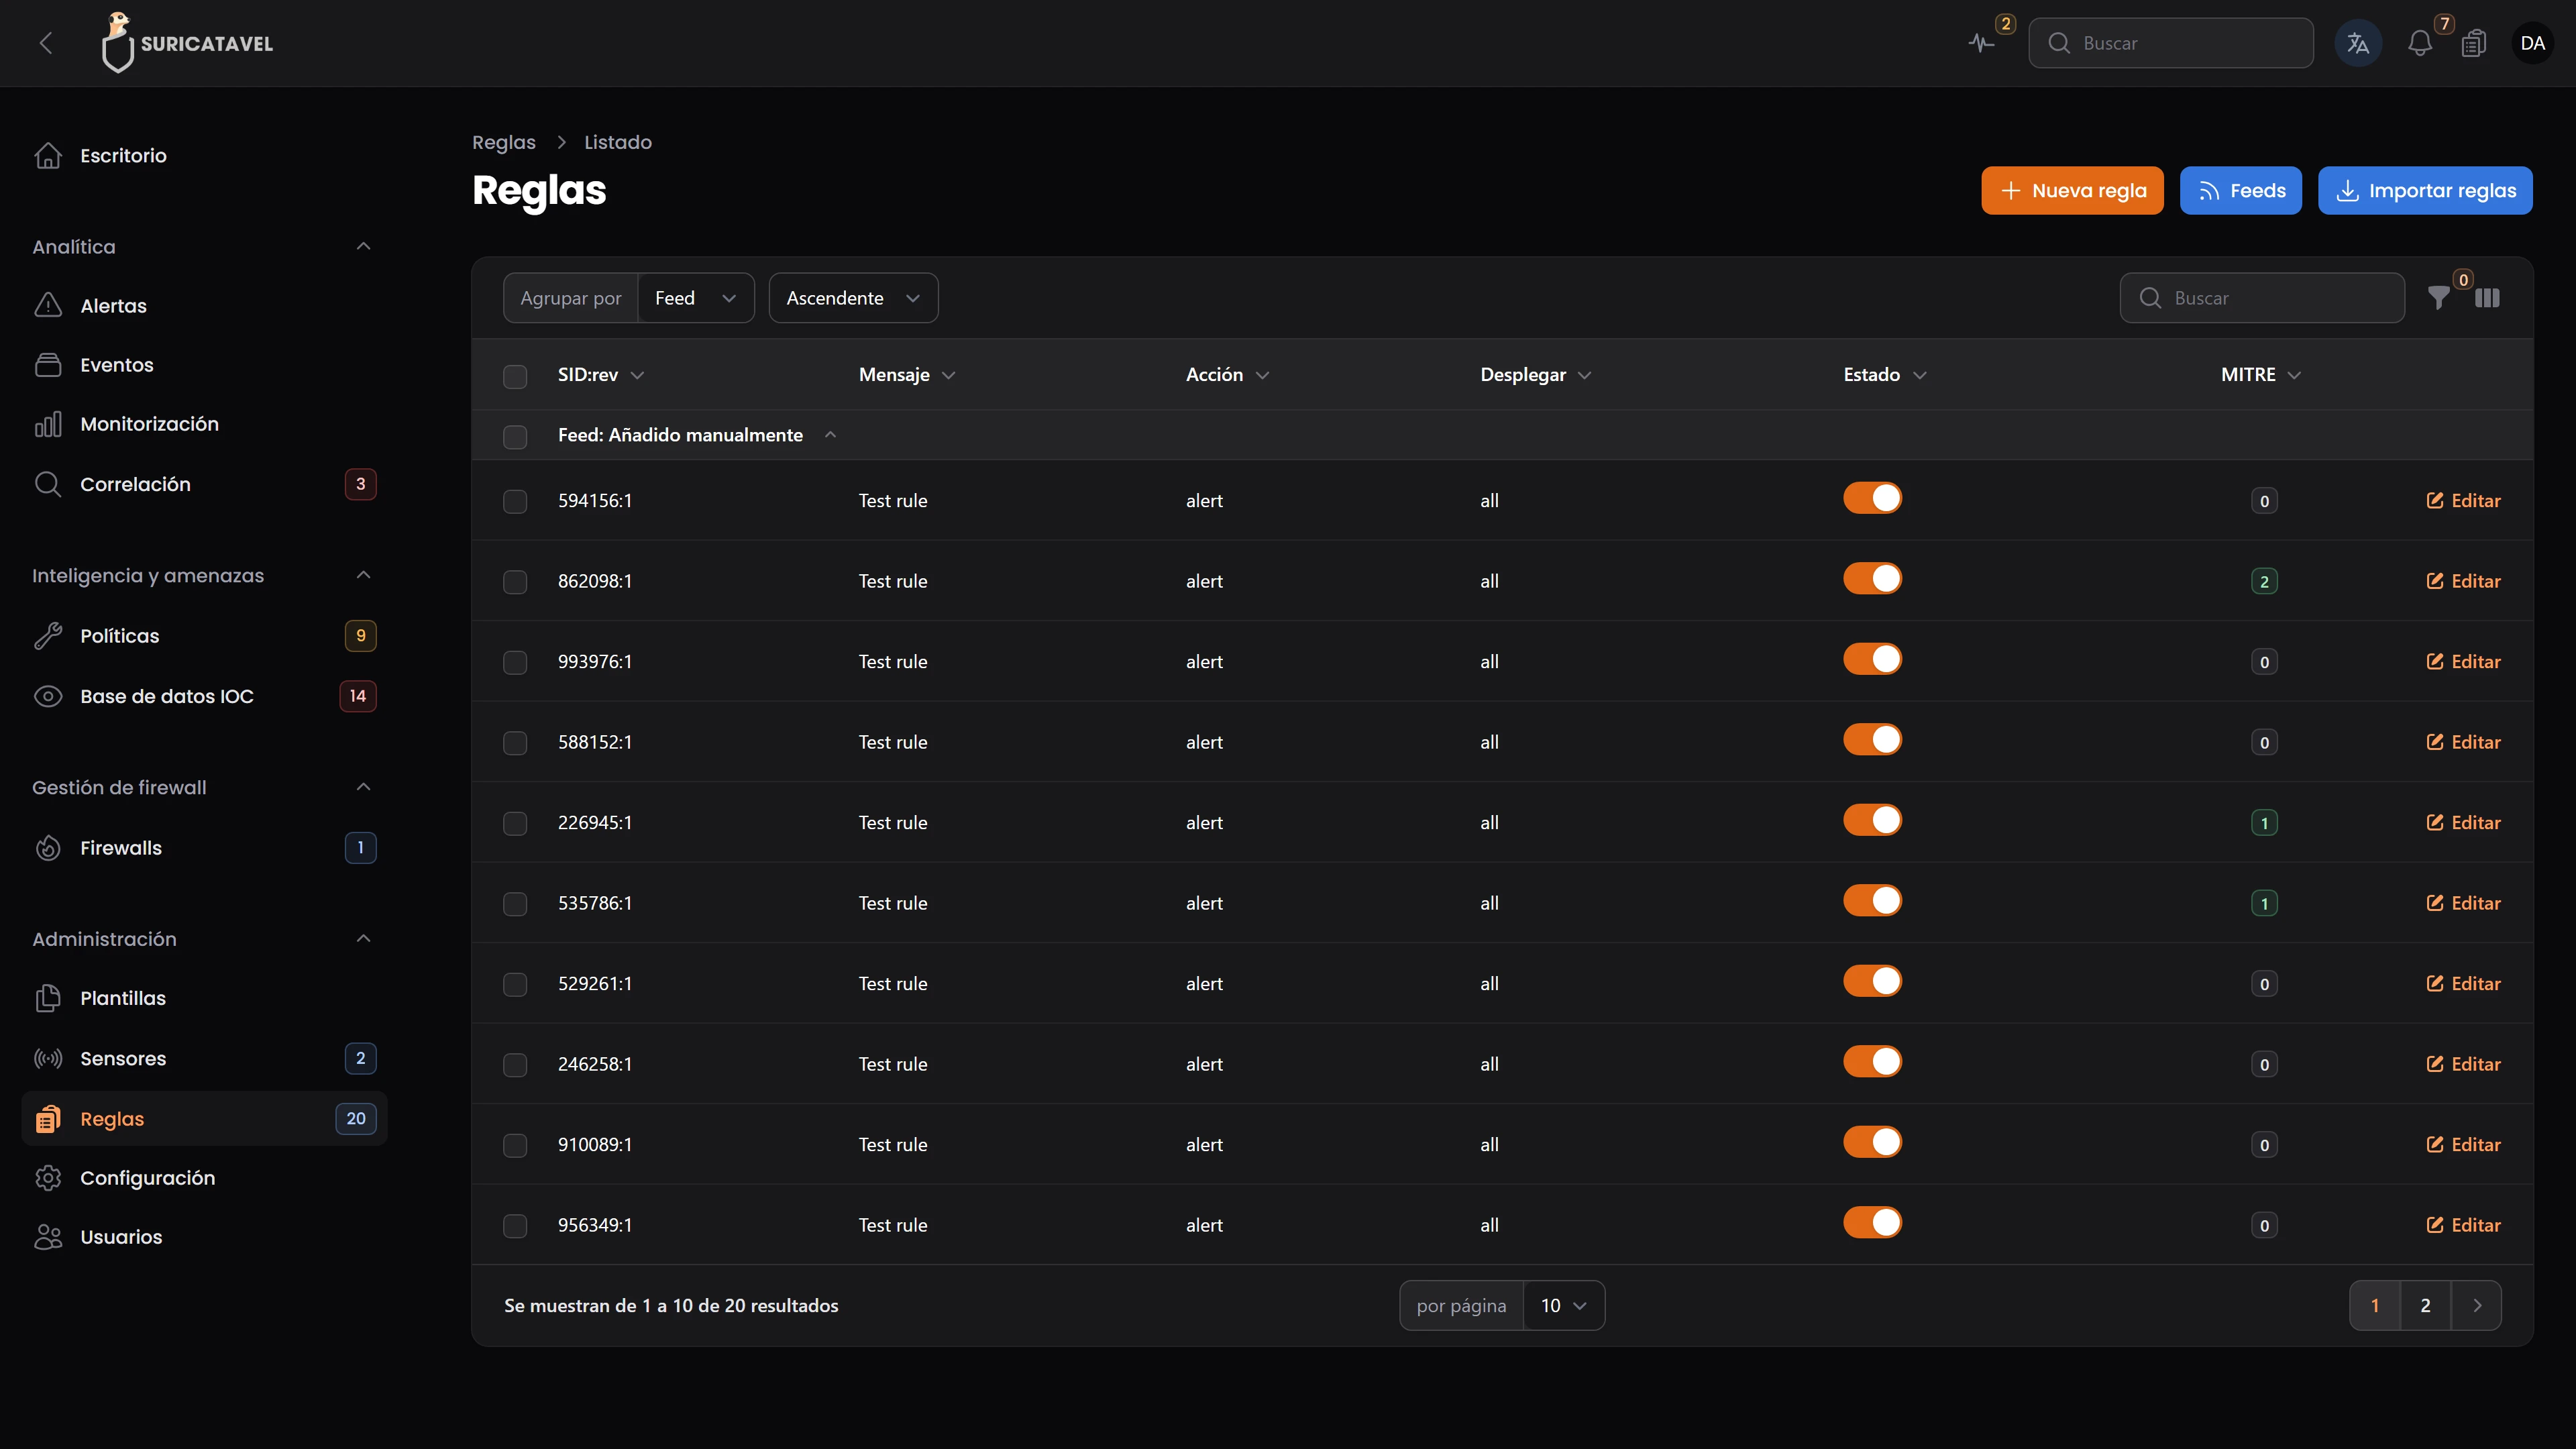
Gestión centralizada de reglas Suricata
Despliegue en flotaAdministra más de 50.000 firmas de detección en un único catálogo. Filtra por protocolo, severidad y técnica MITRE ATT&CK, y despliega cambios de estado en caliente hacia toda la flota.
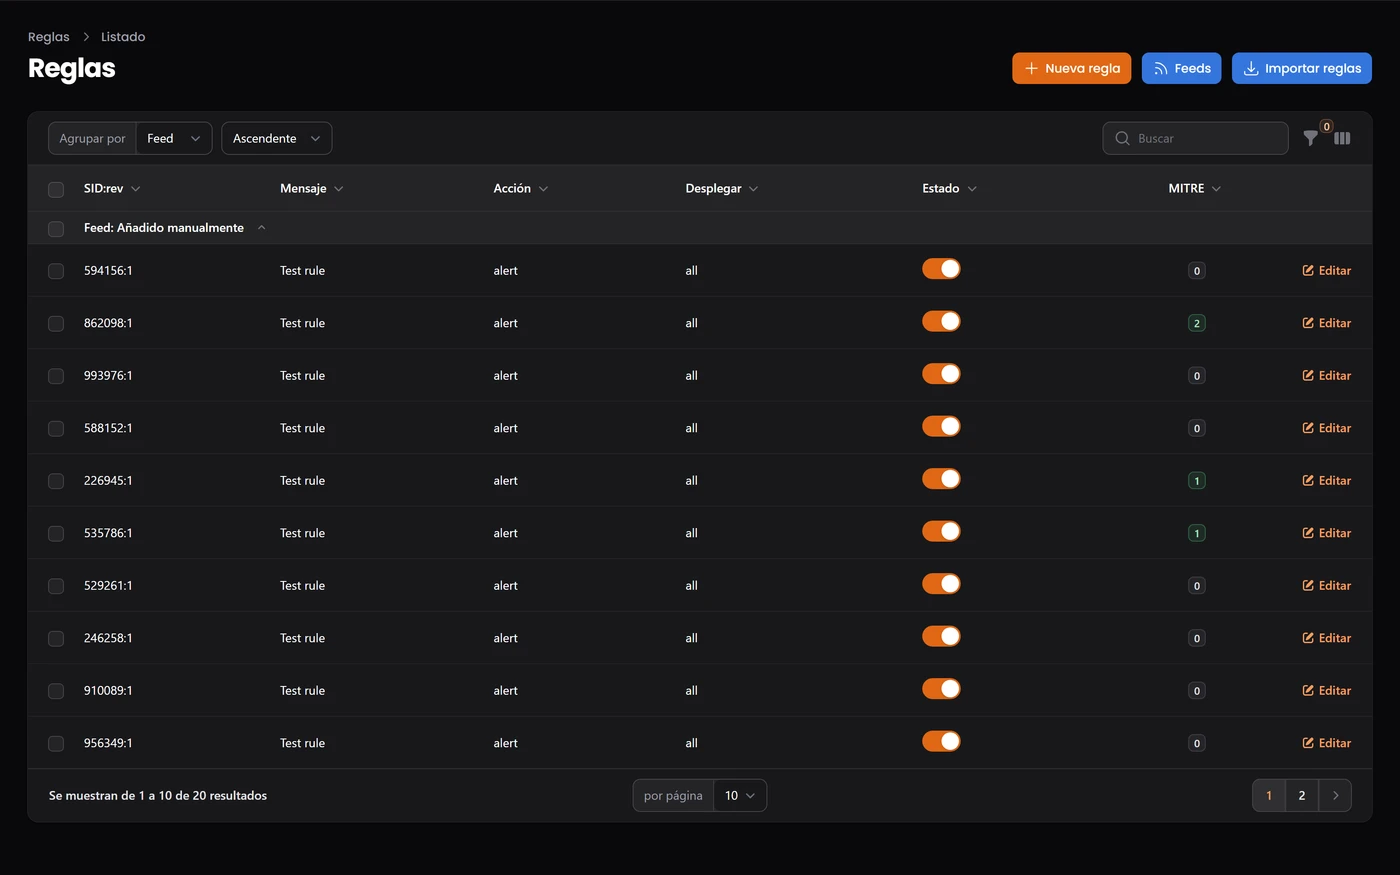
Triaje y contexto de alertas de seguridad
Triaje SOCExplora la telemetría completa de alertas entrantes con resolución de IP origen/destino, puertos, protocolo y clasificación de severidad para acelerar las investigaciones del SOC.
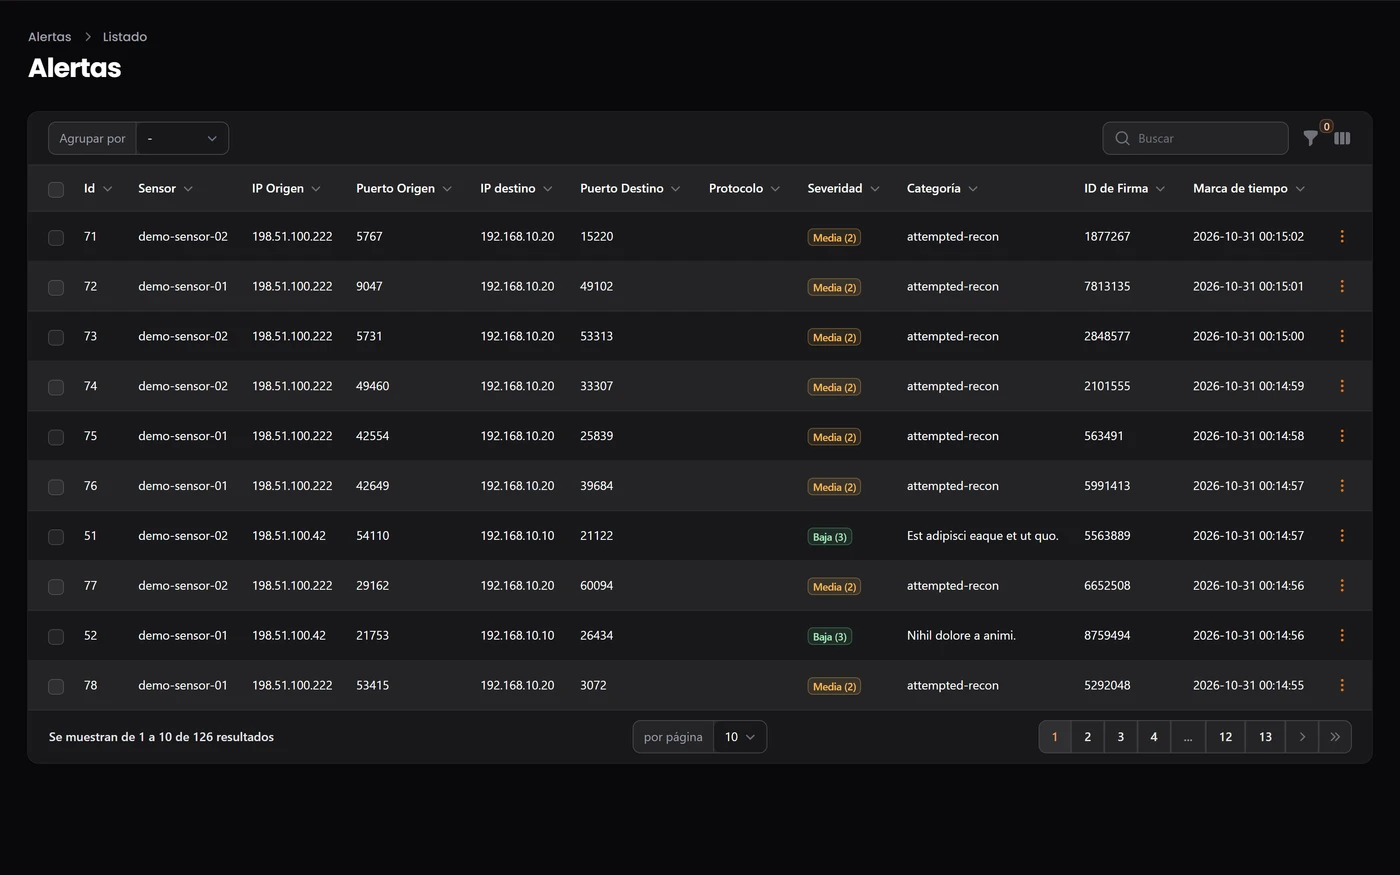
Base de datos IOC y threat intelligence
Threat intelligenceCruza el tráfico analizado con listas de reputación, puntuaciones de riesgo objetivas e indicadores de compromiso actualizados para identificar de inmediato actores maliciosos conocidos.
Políticas de respuesta y contención perimetral
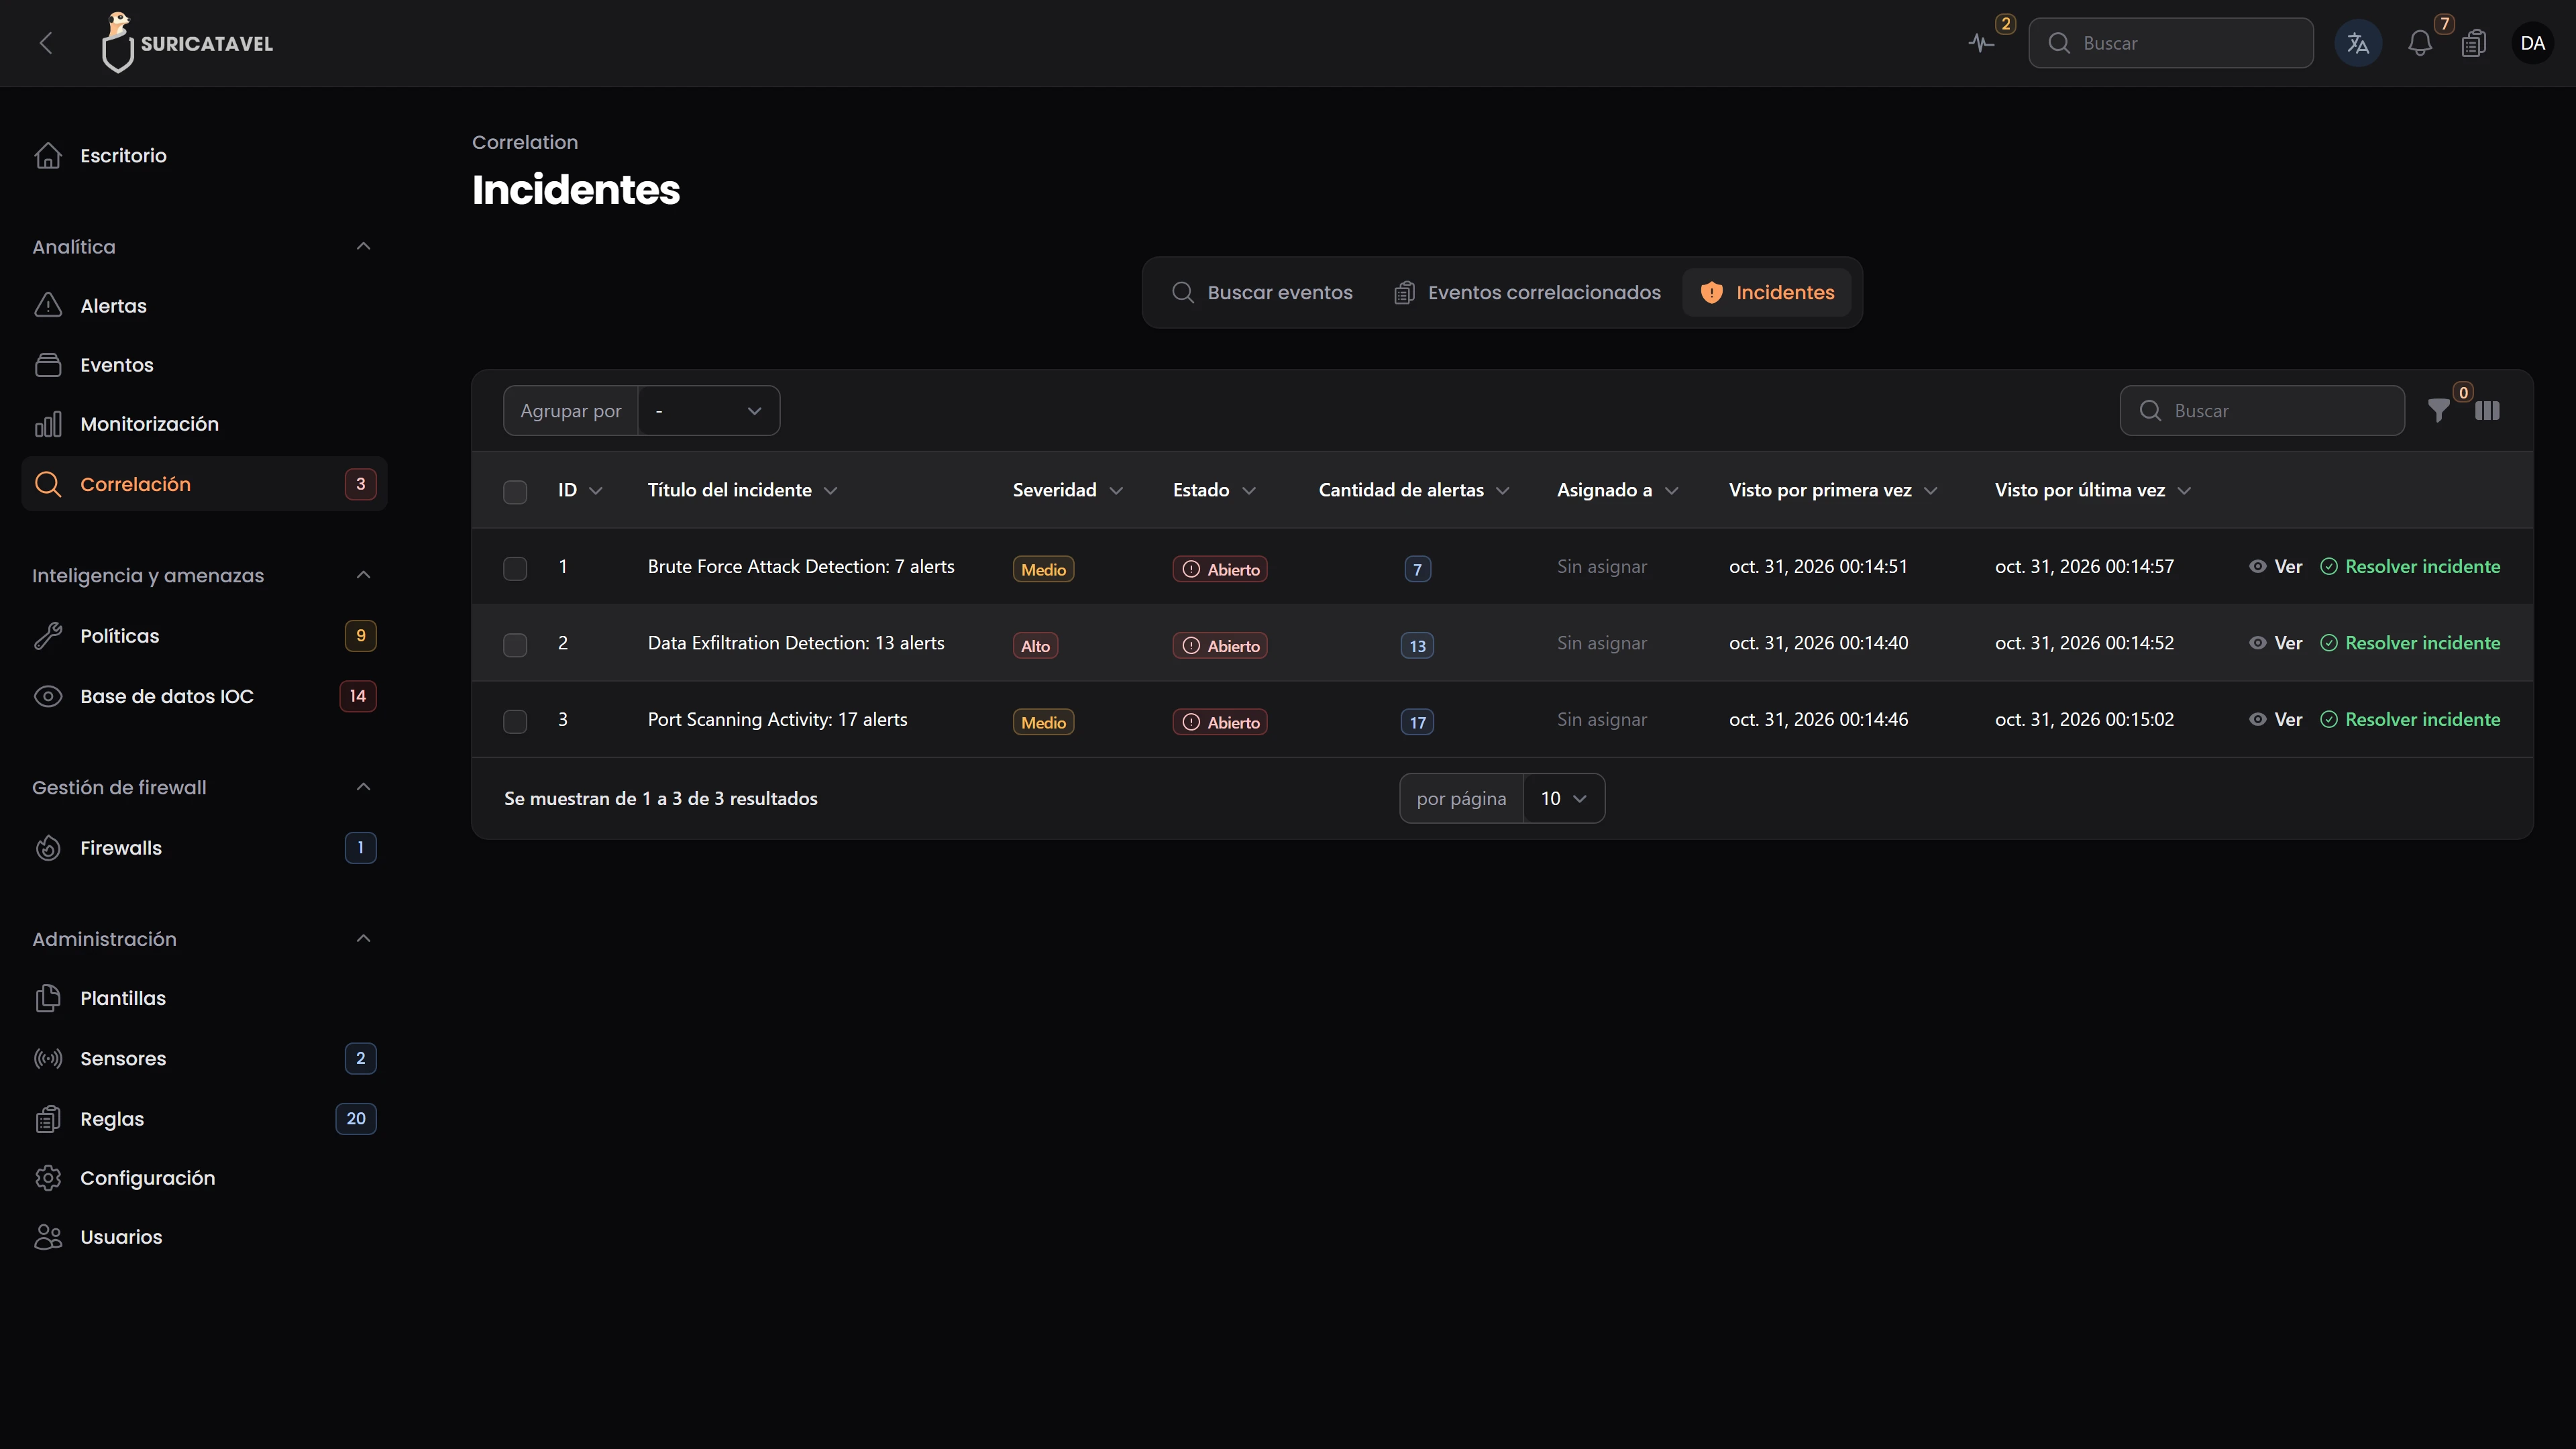
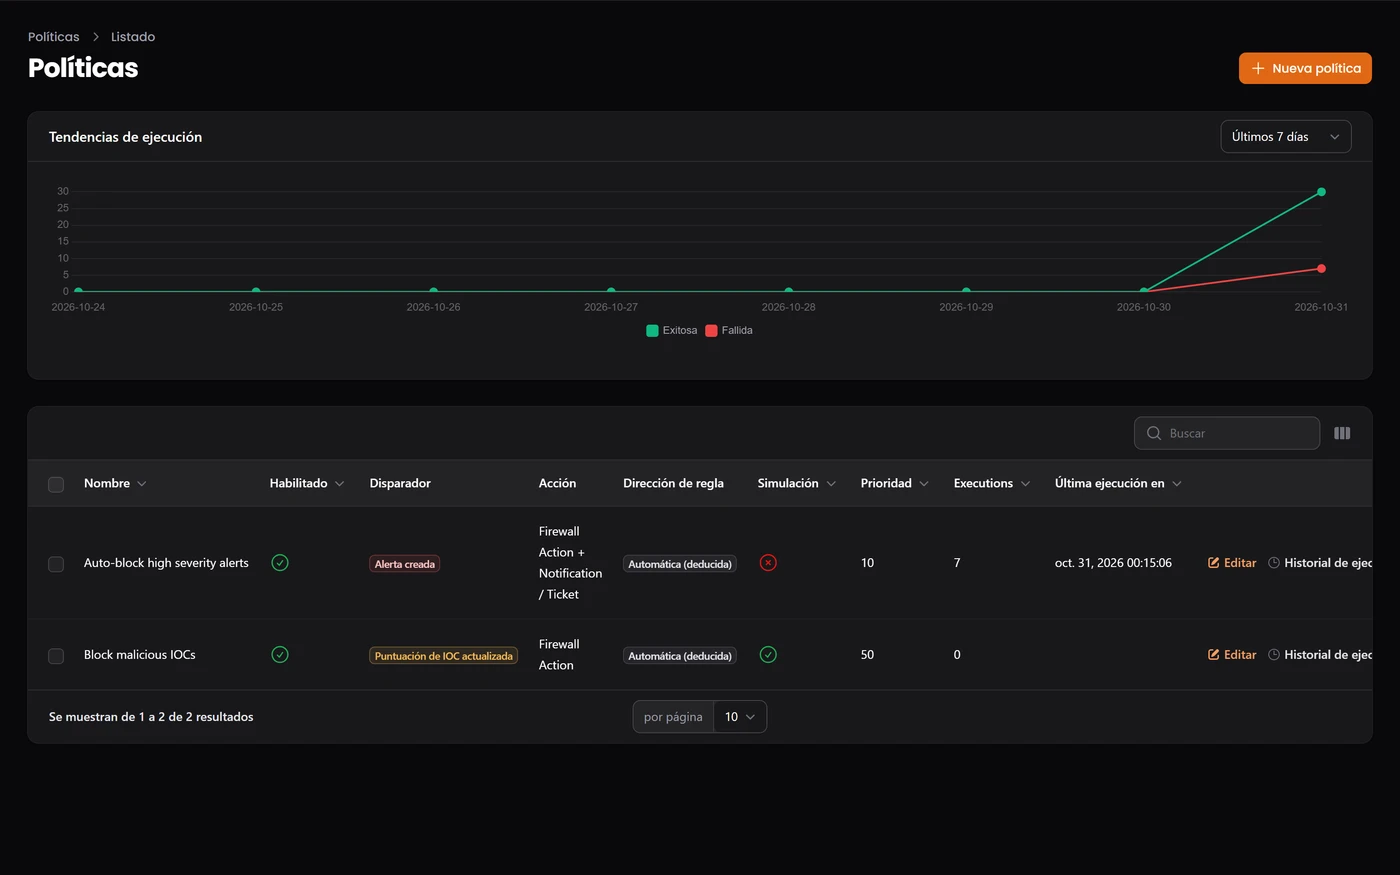
Automatización · Bloqueo perimetralConfigura reglas automáticas guiadas por disparadores de alta severidad para enviar instrucciones de bloqueo directas a cortafuegos perimetrales y de host antes de que escale la amenaza.
Proyecto independiente
Suricatavel se desarrolla de forma independiente para administradores de red y analistas SOC. Si te ahorra horas de configuración y triaje, puedes apoyar su mantenimiento en Ko-fi.